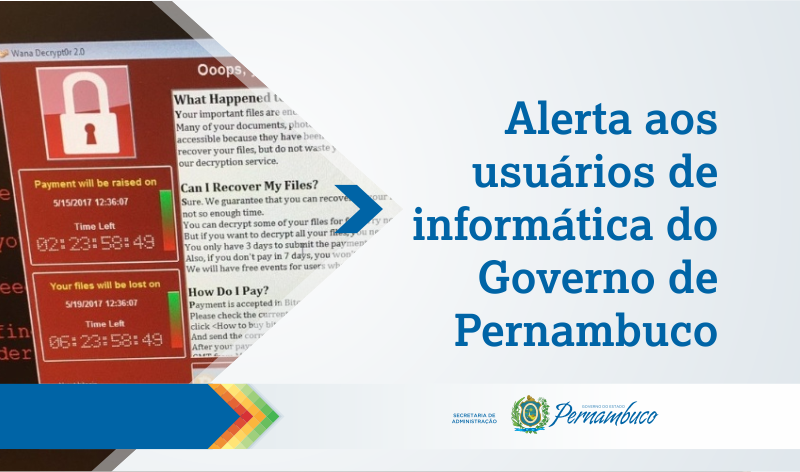

Alerta aos gestores e usuários de informática do Governo de Pernambuco
NotíciasConforme amplamente noticiado, uma ameaça cibernética está afetando computadores em todos os continentes. As análises preliminares da ameaça, que foram publicadas até o momento, indicam que uma falha no Sistema Operacional Windows serviu de transporte para um código malicioso. A falha permite que um Ransomware nomeado de “Wanna Cry” se multiplique em computadores que não estão atualizados, bloqueando acesso aos arquivos, utilizando criptografia forte e cobrando o “resgate” em bitcoins (moeda virtual que não permite rastrear quem negocia). A falha já havia sido alertada no Boletim MS17-010 da Microsoft em 14 de março de 2017 porém as pessoas e os administradores de redes não cultivam a boa prática de manter as soluções de software atualizadas (sistema operacional, antivírus e aplicativos em geral).
O Núcleo de Segurança da Informação da Agência Estadual de Tecnologia da Informação (ATI) está desde as primeiras notícias na Espanha compartilhando informações para as ações necessárias nos serviços compartilhados disponibilizados pela ATI e internas aos Núcleos Setoriais de Informática nas secretarias e órgãos da Administração Pública Estadual. A ATI está monitorando a rede corporativa PE-Conectado, os Data-Center Estaduais e as redes de computadores. Está em contato direto com diversos Analistas de Gestão da Tecnologia da Informação e Comunicações que estão atuando para que toda a TI Estadual esteja funcionando normalmente, sem prejuízos a toda a sociedade pernambucana.
No dia 12/05/2017, ao final da tarde, o Centro de Tratamento de Incidentes de Redes do Departamento de Segurança da Informação e Comunicações do Gabinete de Segurança Institucional da Presidência da República emitiu o “Alerta nº 02/2017 – Ataques de Ransomware Wanna Decryptor” (www.ctir.gov.br/arquivos/alertas/2017/ALERTA_2017_02_RansomwareWNCRY.pdf). É altamente recomendado que os administradores de rede e usuários do sistema operacional Windows avaliem as sugestões deste alerta (capítulo 4) visando a mitigação do problema.
A ação mais urgente que recomendamos é localizar no site technet.microsoft.com/pt-br/library/security/ms17-010.aspx a versão do sistema operacional que será atualizado e proceder com o download e aplicação da atualização crítica. As análises realizadas até este momento informam que esta atualização protege o computador de ser infectado pelo “Wanna Cry”.
Para maiores informações:
Germano de Freitas Guimarães
Núcleo de Gestão da Segurança da Informação
Agência Estadual de Tecnologia da Informação